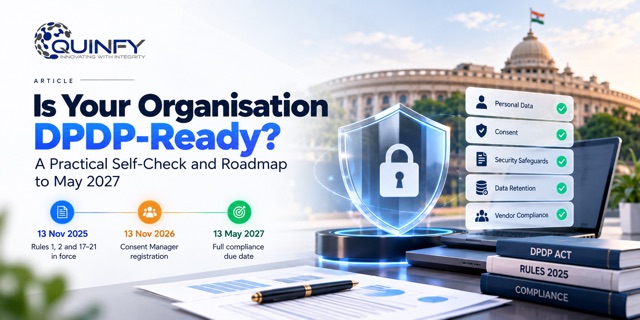
すべての採用は信頼から始まり、すべてのバックグラウンドチェックは個人データから始まります。候補者は、将来の上司に会う前から、身分証明書、住所、学歴、職歴を提出します。長い間、こうした情報はほとんど精査されないまま採用プロセスを流れていました。インドのDigital Personal Data Protection(DPDP)Act, 2023は、それを変えつつあります。
人を採用する組織、あるいは他社が採用する人を確認する組織にとって、この法律はすでに日々の業務の一部です。以下では、この法律の内容、重要な理由、そしてバックグラウンド確認(BGV)がどう変わるのかを、分かりやすく解説します。
DPDP Actの概要
DPDP Actは、デジタル個人データに関するインド初の専門的かつ経済全体を対象とした法律です。デジタル形式で処理される個人データ、または収集後にデジタル化された個人データに適用され、インド国内にいる人々のデータを扱う場合は、インド国外の組織にも及ぶことがあります。
この法律では、主に次の2つの用語が使われます。
- Data Principal:データの本人である個人。採用においては、候補者または従業員を指します。
- Data Fiduciary:データを使用する目的と方法を決定する組織。採用においては、雇用主を指します。確認サービス事業者は通常、雇用主に代わって業務を行うData Processorとして位置づけられるため、データの扱いについての責任は引き続き雇用主が負います。
この法律の適用方法を定めるRulesはすでに通知されており、義務は段階的に施行されます。企業にとっての実務上のメッセージは明快です。準備期間は今まさに開かれていますが、それは永遠には続きません。
この法律が採用チームにとって重要な理由
採用は、あらゆる企業の中でも特にデータ量の多い業務の一つです。一件の確認ファイルには、政府発行の身分証番号、自宅住所、家族の情報、成績証明書、給与履歴、前職からの評価が含まれ得ます。これはまさに、扱いを誤れば実害を生む種類の情報です。
この法律は、採用に直接関わるいくつかの点で基準を引き上げています。
- 同意は実質的なものでなければなりません。同意は、自由で、特定的で、十分な情報に基づく、曖昧さのないものでなければならず、明確な肯定的行為によって与えられる必要があります。内定通知書に埋もれた条項は、脆弱な根拠にしかなりません。
- 通知が先です。候補者には、どのようなデータが、なぜ収集され、どのように自分の権利を行使できるかを伝えなければなりません。
- 目的の限定。確認のために収集したデータは確認のために使用すべきであり、マーケティングや無関係な分析に黙って転用してはなりません。
- 保存の限定。個人データは無期限に保管すべきではありません。目的が達成された後は、法律で別段の定めがない限り、消去する必要があります。
- セキュリティ上の保護措置。組織は、情報漏えいに対する合理的な技術的・組織的保護措置を維持しなければなりません。
- 漏えいの通知。個人データの侵害が発生した場合は、規制当局と影響を受けた個人に通知しなければなりません。
- 個人の権利。候補者は、自分のデータに関する情報の開示を求めたり、訂正や消去を請求したり、苦情処理の手続きを利用したりできます。
- 実効性のある罰則。合理的なセキュリティ上の保護措置を維持しなかった場合、最大₹250 croreの罰則が科される可能性があり、これはITだけでなく取締役会レベルの課題です。
雇用における「正当な使用」について
この法律は、新たな同意なしにデータを処理できる一定の状況を認めており、雇用に関する目的もその一つです。ただし、これは雇用主に白紙委任を与えるものではありません。この例外は雇用目的と、雇用主を損失や責任から守ることに結びついており、公正性、収集の最小化、セキュリティの原則は引き続き適用されます。最も安全な方法は、候補者に対して透明性を保ち、職務が真に必要とする情報のみを収集することです。自社の採用ワークフローへの適用については、法律顧問に相談してください。
DPDP Actがバックグラウンド確認をどう変えるか
バックグラウンド確認は、個人データの収集と照合の上に成り立っています。そのため、影響を最初に受けるプロセスの一つです。変化が現れるポイントを見ていきましょう。
1. 同意は署名ではなくワークフローになる
スキャンした署名入りの書式は、もはや最良の方法ではありません。雇用主には、誰が、いつ、どのチェックについて何に同意したかを示す、追跡可能でタイムスタンプ付きの同意記録が必要です。各確認依頼に直接紐づくデジタル同意の取得により、監査対応が格段に容易になります。
2. データの最小化がチェック項目を変える
すべての職務にすべてのチェックが必要なわけではありません。法律が必要なものだけを収集するよう求めている以上、全候補者に対して「すべて実施」という一律のパッケージを正当化するのは困難です。シニアの経理担当者と新卒のサポート担当者とでチェック内容を変えるような、リスクに応じたパッケージのほうが、コンプライアンス上も効率の面でも優れています。
3. ベンダーの責任は共有される
確認パートナーが貴社に代わってデータを処理する場合でも、その取り扱いについての責任は貴社に残ります。採用チームは、ベンダー選定の際により踏み込んだ質問をすべきです。データはどこに保存されるのか。誰がアクセスできるのか。どのくらいの期間保持されるのか。情報漏えいが起きたらどうなるのか。ISO 27001やSOC 2 Type IIなどの第三者による認証は、事業者のセキュリティ対策が外部によって検証されていることを示す有用な証拠となります。
4. 保持と削除にはスケジュールが必要
確認レポートを、受信トレイや共有ドライブに永遠に置いておくべきではありません。組織には、明確な保持期間と、期間終了時にベンダーが保有するデータも含めてデータを削除または匿名化する確実な手段が必要です。
5. 候補者の発言力が強まる
本人は、自分についてどのような情報が保有されているかを問い合わせ、訂正を求めることができます。BGVにおいてこれは健全なことです。候補者を誤って問題ありと示す不正確な記録は、その人の仕事を失わせかねません。候補者が結果を確認し、異議を申し立てられるプロセスは、コンプライアンスだけでなく公平性も高めます。
6. 国境を越える確認には特別な配慮が必要
多くの雇用主は、海外で学んだり働いたりした候補者の確認を行います。個人データの国外移転には追加の検討事項が生じ、この法律は政府が特定の国への移転を制限できると定めています。確認パートナーとの明確な契約条件と、データの流れを把握したマップが不可欠です。
雇用主のための実践的な準備チェックリスト
- 採用プロセスで候補者データが入ってくるすべてのポイントを洗い出す。
- 紙や非公式な同意を、監査可能なデジタル同意フローに置き換える。
- 候補者向けに、分かりやすい短いプライバシー通知を作成する。
- 確認パッケージを、職務レベルのリスクに合わせる。
- ベンダー契約を見直し、データ処理条件、漏えい報告、削除の約束を確認する。
- 保持期間を設定し、削除が実際に行われることを検証する。
- 候補者が質問や苦情を申し出られる簡単な窓口を設ける。
- 採用担当者とHRスタッフを教育する。データ事故の多くは、システムではなく人から始まるためです。
採用の強みとしてのコンプライアンス
DPDP Actを単なる負担と捉えてしまいがちです。しかし、私たちは違う見方をしています。候補者は、企業が自分の情報をどう扱うかにますます注目しており、明確で敬意のある確認体験は、雇用ブランドの評価を高めます。また、適切なデータ管理は、手戻り、紛争、遅延を減らし、入社手続きを早めます。
早期に対応する組織は、罰則を避けられるだけではありません。候補者に信頼され、監査人が検証できる採用プロセスを築くことができます。
Quinfyの取り組み
Quinfyは、スピードとプライバシーは両立すべきだという考えを軸に、確認プラットフォームを構築してきました。当社の業務はISO 27001、ISO 9001、SOC 2 Type IIの認証に支えられており、同意、アクセス制御、データ取り扱いを、確認プロセスの最初から組み込む設計にしています。現在のスクリーニングプロセスがDPDPの枠組みに照らしてどのような状況か、ご相談をご希望の場合は、当社チームが喜んでお手伝いします。
本記事は一般的な情報提供を目的としたものであり、法的助言ではありません。DPDP Actが貴組織にどのように適用されるかについては、法律顧問にご相談ください。
著者について:Rajasviは、45か国以上のクライアントにサービスを提供するAIネイティブなバックグラウンド確認企業Quinfyで、海外営業を統括しています。