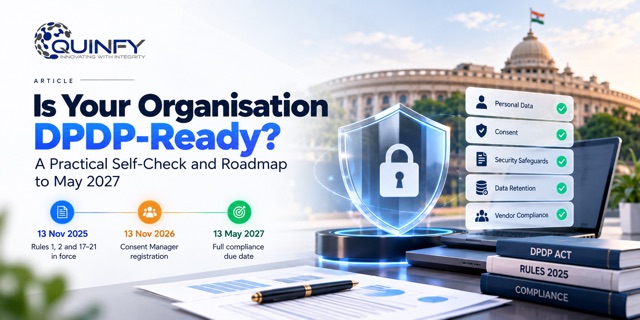
Toda contratação começa com confiança, e toda verificação de antecedentes começa com dados pessoais. O candidato entrega documentos de identidade, endereços, histórico escolar e histórico profissional, muitas vezes antes mesmo de conhecer seu futuro gestor. Durante anos, essas informações circularam pelos processos seletivos com pouquíssimo controle. A Lei de Proteção de Dados Pessoais Digitais (DPDP Act) de 2023 da Índia está mudando isso.
Se a sua organização contrata pessoas, ou verifica as pessoas que outras empresas contratam, essa lei agora faz parte da sua rotina de trabalho. A seguir, uma explicação em linguagem simples sobre o que a lei diz, por que ela importa e como ela reformula a verificação de antecedentes (BGV).
O que é o DPDP Act, em resumo
O DPDP Act é a primeira lei específica e abrangente da Índia sobre dados pessoais digitais. Ele se aplica a dados pessoais tratados em formato digital, ou digitalizados após a coleta, e pode alcançar organizações fora da Índia quando elas tratam dados de pessoas localizadas na Índia.
A lei usa dois termos principais:
- Data Principal: o indivíduo a quem os dados pertencem. Na contratação, é o candidato ou o funcionário.
- Data Fiduciary: a organização que decide por que e como os dados são usados. Na contratação, é o empregador. Os provedores de verificação normalmente atuam como Data Processors, trabalhando em nome do empregador, o que significa que o empregador continua responsável pelo que acontece com os dados.
As Regras que definem como a lei é aplicada já foram notificadas, e as obrigações entram em vigor em fases. A mensagem prática para as empresas é simples: o período de preparação está aberto agora e não ficará aberto para sempre.
Por que essa lei importa para as equipes de contratação
A contratação é uma das atividades que mais envolvem dados em qualquer empresa. Um único dossiê de verificação pode conter um número de identidade oficial, endereço residencial, dados familiares, históricos acadêmicos, histórico salarial e feedback de empregadores anteriores. É exatamente o tipo de informação que causa danos reais quando é mal tratada.
A lei eleva o padrão de várias formas que afetam diretamente a contratação:
- O consentimento precisa ser significativo. O consentimento deve ser livre, específico, informado e inequívoco, manifestado por meio de uma ação afirmativa clara. Uma cláusula escondida em uma carta-oferta é uma base frágil.
- O aviso vem primeiro. Os candidatos devem ser informados sobre quais dados estão sendo coletados, por quê e como podem exercer seus direitos.
- Limitação de finalidade. Os dados coletados para verificação devem ser usados para verificação, e não reaproveitados discretamente para marketing ou análises não relacionadas.
- Limitação de armazenamento. Os dados pessoais não devem ser mantidos indefinidamente. Cumprida a finalidade, devem ser apagados, a menos que a lei exija o contrário.
- Salvaguardas de segurança. As organizações devem manter proteções técnicas e organizacionais razoáveis contra violações.
- Notificação de violações. Se ocorrer uma violação de dados pessoais, o órgão regulador e as pessoas afetadas devem ser informados.
- Direitos individuais. Os candidatos podem solicitar informações sobre seus dados, pedir correção ou eliminação e recorrer a um processo de reclamação.
- Penalidades reais. A falha em manter salvaguardas de segurança razoáveis pode gerar penalidades de até ₹250 crore, o que faz do tema uma pauta de conselho de administração, e não apenas de TI.
Uma observação sobre o "uso legítimo" no emprego
A lei reconhece certas situações em que os dados podem ser tratados sem novo consentimento, e as finalidades relacionadas ao emprego estão entre elas. Isso não dá aos empregadores carta branca. A exceção está ligada às finalidades de emprego e à proteção do empregador contra perdas ou responsabilidades, e os princípios de equidade, coleta mínima e segurança continuam valendo. O caminho mais seguro é ser transparente com os candidatos e coletar apenas o que a vaga realmente exige. As organizações devem buscar orientação de seu assessor jurídico sobre como isso se aplica aos seus próprios fluxos de contratação.
Como o DPDP Act muda a verificação de antecedentes
A verificação de antecedentes se baseia na coleta e no cruzamento de dados pessoais. Isso faz dela um dos primeiros processos a sentir o impacto. Veja onde a mudança aparece.
1. O consentimento vira um fluxo de trabalho, não uma assinatura
Um formulário assinado e digitalizado já não é o padrão ideal. Os empregadores precisam de um registro de consentimento rastreável e com data e hora, que mostre quem concordou com o quê, quando e para quais verificações. A captura digital de consentimento, vinculada diretamente a cada solicitação de verificação, facilita muito as auditorias.
2. A minimização de dados muda o cardápio de verificações
Nem todo cargo exige todas as verificações. Um pacote genérico de "fazer tudo" para todo candidato é difícil de defender quando a lei pede que você colete apenas o que é necessário. Pacotes baseados em risco, em que um profissional sênior de finanças recebe um conjunto de verificações diferente do de um assistente de suporte iniciante, são ao mesmo tempo mais conformes e mais eficientes.
3. A responsabilidade sobre o fornecedor é compartilhada
Quando um parceiro de verificação trata dados em seu nome, você continua responsável pela forma como eles são tratados. As equipes de contratação devem fazer perguntas mais incisivas na escolha do fornecedor: onde os dados são armazenados? Quem pode acessá-los? Por quanto tempo são mantidos? O que acontece após uma violação? Certificações independentes, como ISO 27001 e SOC 2 Type II, são uma evidência útil de que as práticas de segurança de um fornecedor foram testadas por terceiros.
4. Retenção e exclusão precisam de um cronograma
Os relatórios de verificação não devem ficar para sempre em caixas de e-mail e unidades compartilhadas. As organizações precisam de prazos de retenção definidos e de uma forma confiável de excluir ou anonimizar os dados ao fim do prazo, inclusive os dados mantidos por seus fornecedores.
5. Os candidatos ganham uma voz mais forte
As pessoas podem perguntar quais dados existem sobre elas e pedir correções. Na verificação de antecedentes, isso é saudável: um registro incorreto que sinalize um candidato por engano pode lhe custar uma vaga. Um processo que permite aos candidatos revisar e contestar os resultados melhora a equidade e também a conformidade.
6. A verificação internacional exige cuidado extra
Muitos empregadores verificam candidatos que estudaram ou trabalharam no exterior. A transferência de dados pessoais entre países traz considerações adicionais, e a lei permite que o governo restrinja transferências para determinados países. Termos contratuais claros com os parceiros de verificação e um mapeamento do fluxo dos dados são essenciais.
Um checklist prático de preparação para empregadores
- Mapeie todos os pontos em que os dados dos candidatos entram no seu processo seletivo.
- Substitua o consentimento em papel ou informal por um fluxo de consentimento digital e auditável.
- Redija um aviso de privacidade curto e em linguagem simples para os candidatos.
- Alinhe seus pacotes de verificação ao risco de cada nível de cargo.
- Revise os contratos com fornecedores quanto a termos de tratamento de dados, comunicação de violações e compromissos de exclusão.
- Defina prazos de retenção e teste se a exclusão realmente acontece.
- Crie um caminho simples para os candidatos fazerem perguntas ou reclamações.
- Treine recrutadores e a equipe de RH, porque a maioria dos incidentes com dados começa nas pessoas, não nos sistemas.
A conformidade como vantagem na contratação
É tentador ler o DPDP Act apenas como um fardo. Nós o vemos de outra forma. Os candidatos reparam cada vez mais em como uma empresa trata suas informações, e uma experiência de verificação clara e respeitosa valoriza a marca empregadora. Uma boa higiene de dados também reduz retrabalho, disputas e atrasos, o que acelera a integração.
As organizações que se adaptarem cedo não vão apenas evitar penalidades. Vão construir processos de contratação em que os candidatos confiam e que os auditores podem verificar.
Como a Quinfy aborda o tema
Na Quinfy, construímos nossa plataforma de verificação com a ideia de que velocidade e privacidade devem andar juntas. Nossas operações são respaldadas pelas certificações ISO 27001, ISO 9001 e SOC 2 Type II, e incorporamos consentimento, controle de acesso e tratamento de dados à jornada de verificação desde o início. Se quiser conversar sobre como seu processo atual de triagem se compara à estrutura do DPDP, nossa equipe terá prazer em ajudar.
Este artigo tem caráter informativo geral e não constitui aconselhamento jurídico. Consulte seu assessor jurídico sobre como o DPDP Act se aplica à sua organização.
Sobre a autora: Rajasvi lidera as vendas internacionais da Quinfy, empresa de verificação de antecedentes nativa em IA que atende clientes em mais de 45 países.