हर नियुक्ति भरोसे से शुरू होती है, और हर बैकग्राउंड चेक व्यक्तिगत डेटा से। उम्मीदवार पहचान दस्तावेज़, पते, शिक्षा रिकॉर्ड और रोज़गार इतिहास सौंपता है, अक्सर अपने भावी मैनेजर से मिलने से भी पहले। सालों तक यह जानकारी बहुत कम जाँच-परख के साथ नियुक्ति की प्रक्रियाओं से गुज़रती रही। भारत का Digital Personal Data Protection (DPDP) Act, 2023 इसे बदल रहा है।
अगर आपका संगठन लोगों को नियुक्त करता है, या दूसरों द्वारा नियुक्त किए गए लोगों का वेरिफिकेशन करता है, तो यह क़ानून अब आपके रोज़मर्रा के कामकाज का हिस्सा है। नीचे सरल भाषा में बताया गया है कि Act क्या कहता है, यह क्यों मायने रखता है, और यह बैकग्राउंड वेरिफिकेशन (BGV) को कैसे बदलता है।
संक्षेप में DPDP Act क्या है
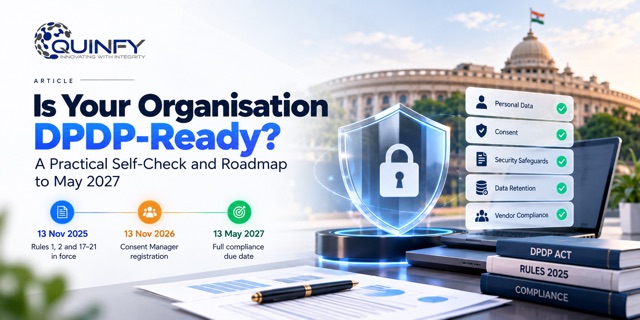
DPDP Act डिजिटल व्यक्तिगत डेटा पर भारत का पहला समर्पित, पूरी अर्थव्यवस्था पर लागू होने वाला क़ानून है। यह उस व्यक्तिगत डेटा पर लागू होता है जिसे डिजिटल रूप में प्रोसेस किया जाता है, या जिसे एकत्र करने के बाद डिजिटाइज़ किया जाता है, और यह भारत के बाहर के संगठनों तक भी पहुँच सकता है जब वे भारत में स्थित लोगों का डेटा संभालते हैं।
क़ानून में दो मुख्य शब्दों का उपयोग होता है:
- Data Principal: वह व्यक्ति जिससे डेटा संबंधित है। नियुक्ति में यह उम्मीदवार या कर्मचारी होता है।
- Data Fiduciary: वह संगठन जो तय करता है कि डेटा का उपयोग क्यों और कैसे होगा। नियुक्ति में यह नियोक्ता होता है। वेरिफिकेशन प्रदाता आम तौर पर नियोक्ता की ओर से काम करने वाले Data Processors होते हैं, जिसका अर्थ है कि डेटा के साथ जो कुछ होता है उसके लिए नियोक्ता ही जवाबदेह रहता है।
Act को लागू करने का ढाँचा तय करने वाले नियम अधिसूचित हो चुके हैं, और दायित्व चरणबद्ध तरीक़े से लागू हो रहे हैं। व्यवसायों के लिए व्यावहारिक संदेश सीधा है: तैयारी का समय अभी खुला है, और यह हमेशा खुला नहीं रहेगा।
यह क़ानून नियुक्ति टीमों के लिए क्यों मायने रखता है
नियुक्ति किसी भी कंपनी की सबसे अधिक डेटा वाली गतिविधियों में से एक है। एक अकेली वेरिफिकेशन फ़ाइल में सरकारी पहचान संख्या, घर का पता, परिवार का विवरण, शैक्षणिक ट्रांसक्रिप्ट, वेतन इतिहास और पिछले नियोक्ता की प्रतिक्रिया हो सकती है। ठीक इसी तरह की जानकारी का ग़लत तरीक़े से संचालन होने पर असली नुकसान होता है।
Act कई तरह से मानक ऊँचा करता है जो सीधे नियुक्ति को छूते हैं:
- सहमति सार्थक होनी चाहिए। सहमति स्वतंत्र, विशिष्ट, सूचित और स्पष्ट होनी चाहिए, और किसी स्पष्ट सकारात्मक कार्रवाई के ज़रिए दी जानी चाहिए। ऑफ़र लेटर में छिपा हुआ खंड कमज़ोर आधार है।
- पहले सूचना। उम्मीदवारों को बताया जाना चाहिए कि कौन-सा डेटा एकत्र किया जा रहा है, क्यों, और वे अपने अधिकारों का प्रयोग कैसे कर सकते हैं।
- उद्देश्य की सीमा। वेरिफिकेशन के लिए एकत्र किया गया डेटा वेरिफिकेशन के लिए ही इस्तेमाल होना चाहिए, न कि चुपचाप मार्केटिंग या असंबंधित विश्लेषण के लिए।
- भंडारण की सीमा। व्यक्तिगत डेटा को अनिश्चित काल तक नहीं रखा जाना चाहिए। उद्देश्य पूरा हो जाने पर, जब तक क़ानून अन्यथा आवश्यक न करे, उसे मिटा दिया जाना चाहिए।
- सुरक्षा उपाय। संगठनों को उल्लंघनों के विरुद्ध उचित तकनीकी और संगठनात्मक सुरक्षा बनाए रखनी होगी।
- उल्लंघन की सूचना। यदि व्यक्तिगत डेटा का उल्लंघन होता है, तो नियामक और प्रभावित व्यक्तियों को सूचित किया जाना चाहिए।
- व्यक्तिगत अधिकार। उम्मीदवार अपने डेटा की जानकारी माँग सकते हैं, सुधार या मिटाने का अनुरोध कर सकते हैं, और शिकायत निवारण प्रक्रिया का उपयोग कर सकते हैं।
- वास्तविक दंड। उचित सुरक्षा उपाय बनाए रखने में विफल रहने पर ₹250 करोड़ तक का दंड लग सकता है, जो इसे केवल IT का नहीं, बल्कि बोर्ड स्तर का विषय बनाता है।
रोज़गार में "वैध उपयोग" पर एक टिप्पणी
Act कुछ ऐसी स्थितियों को मान्यता देता है जहाँ नई सहमति के बिना डेटा प्रोसेस किया जा सकता है, और रोज़गार से जुड़े उद्देश्य उनमें शामिल हैं। इससे नियोक्ताओं को खुली छूट नहीं मिल जाती। यह छूट रोज़गार के उद्देश्यों और नियोक्ता को हानि या दायित्व से बचाने से जुड़ी है, और निष्पक्षता, न्यूनतम संग्रह और सुरक्षा के सिद्धांत फिर भी लागू रहते हैं। सबसे सुरक्षित तरीक़ा उम्मीदवारों के साथ पारदर्शी रहना और केवल वही डेटा एकत्र करना है जो भूमिका के लिए वास्तव में आवश्यक है। संगठनों को अपने नियुक्ति कार्यप्रवाहों पर इसके लागू होने के बारे में अपने विधि सलाहकार से सलाह लेनी चाहिए।
DPDP Act बैकग्राउंड वेरिफिकेशन को कैसे बदलता है
बैकग्राउंड वेरिफिकेशन व्यक्तिगत डेटा के संग्रह और उसके क्रॉस-चेक पर आधारित है। इसलिए यह उन पहली प्रक्रियाओं में है जिन पर इसका असर पड़ता है। बदलाव यहाँ दिखता है।
1. सहमति अब एक वर्कफ़्लो है, सिर्फ़ हस्ताक्षर नहीं
स्कैन किया हुआ, हस्ताक्षरित फ़ॉर्म अब सर्वोत्तम मानक नहीं रहा। नियोक्ताओं को ट्रैक करने योग्य, टाइमस्टैम्प वाला सहमति रिकॉर्ड चाहिए, जो दिखाए कि किसने, कब और किन जाँचों के लिए क्या सहमति दी। डिजिटल सहमति संग्रह, जो हर वेरिफिकेशन अनुरोध से सीधे जुड़ा हो, ऑडिट को कहीं आसान बना देता है।
2. डेटा न्यूनतमीकरण जाँचों का मेनू बदल देता है
हर भूमिका के लिए हर जाँच ज़रूरी नहीं होती। हर उम्मीदवार के लिए "सब कुछ चलाओ" वाला एक ही पैकेज तब उचित ठहराना कठिन है जब क़ानून केवल आवश्यक डेटा एकत्र करने को कहता है। जोखिम-आधारित पैकेज, जिनमें वरिष्ठ फ़ाइनेंस नियुक्ति के लिए एंट्री-लेवल सपोर्ट एक्ज़ीक्यूटिव से अलग जाँचें होती हैं, अधिक अनुपालन-अनुकूल भी हैं और अधिक कुशल भी।
3. वेंडर की जवाबदेही साझा है
जब कोई वेरिफिकेशन पार्टनर आपकी ओर से डेटा प्रोसेस करता है, तब भी उसके संचालन की ज़िम्मेदारी आपकी ही रहती है। नियुक्ति टीमों को वेंडर चुनते समय अधिक पैने सवाल पूछने चाहिए: डेटा कहाँ संग्रहीत है? उस तक किसकी पहुँच है? उसे कितने समय तक रखा जाता है? उल्लंघन के बाद क्या होता है? ISO 27001 और SOC 2 Type II जैसे स्वतंत्र प्रमाणन इस बात का उपयोगी प्रमाण देते हैं कि प्रदाता की सुरक्षा पद्धतियों को बाहरी पक्षों ने परखा है।
4. अवधारण और विलोपन के लिए एक समय-सारणी चाहिए
वेरिफिकेशन रिपोर्टें हमेशा के लिए इनबॉक्स और साझा ड्राइव में नहीं पड़ी रहनी चाहिए। संगठनों को तय अवधारण अवधि और अवधि समाप्त होने पर डेटा को हटाने या अनामित करने का भरोसेमंद तरीक़ा चाहिए, जिसमें उनके वेंडरों के पास रखा डेटा भी शामिल है।
5. उम्मीदवारों की आवाज़ मज़बूत होती है
लोग पूछ सकते हैं कि उनके बारे में क्या रखा गया है और सुधार की माँग कर सकते हैं। BGV में यह स्वस्थ बात है: कोई ग़लत रिकॉर्ड, जो उम्मीदवार को ग़लत तरीक़े से चिह्नित करे, उसकी नौकरी छिनवा सकता है। जो प्रक्रिया उम्मीदवारों को निष्कर्षों की समीक्षा और उन पर आपत्ति करने देती है, वह निष्पक्षता और अनुपालन, दोनों बेहतर करती है।
6. सीमा-पार वेरिफिकेशन में अतिरिक्त सावधानी चाहिए
कई नियोक्ता ऐसे उम्मीदवारों का वेरिफिकेशन करते हैं जिन्होंने विदेश में पढ़ाई या काम किया है। व्यक्तिगत डेटा को सीमा-पार भेजने में अतिरिक्त बातें जुड़ती हैं, और Act सरकार को निर्दिष्ट देशों में हस्तांतरण पर रोक लगाने की अनुमति देता है। वेरिफिकेशन पार्टनरों के साथ स्पष्ट अनुबंध शर्तें और डेटा के प्रवाह का मैप किया हुआ दृश्य ज़रूरी हैं।
नियोक्ताओं के लिए व्यावहारिक तैयारी चेकलिस्ट
- हर उस बिंदु का मानचित्र बनाएँ जहाँ उम्मीदवार का डेटा आपकी नियुक्ति प्रक्रिया में प्रवेश करता है।
- काग़ज़ी या अनौपचारिक सहमति की जगह डिजिटल, ऑडिट-योग्य सहमति प्रवाह अपनाएँ।
- उम्मीदवारों के लिए सरल भाषा में एक संक्षिप्त गोपनीयता सूचना लिखें।
- अपने वेरिफिकेशन पैकेज भूमिका-स्तर के जोखिम के अनुरूप रखें।
- वेंडर अनुबंधों में डेटा प्रोसेसिंग शर्तों, उल्लंघन की रिपोर्टिंग और विलोपन की प्रतिबद्धताओं की समीक्षा करें।
- अवधारण समय-सीमाएँ तय करें और परखें कि विलोपन वास्तव में होता है।
- उम्मीदवारों के लिए प्रश्न या शिकायतें उठाने का एक सरल रास्ता बनाएँ।
- रिक्रूटरों और HR कर्मचारियों को प्रशिक्षित करें, क्योंकि ज़्यादातर डेटा घटनाएँ सिस्टम से नहीं, लोगों से शुरू होती हैं।
नियुक्ति में बढ़त के रूप में अनुपालन
DPDP Act को केवल बोझ मान लेना आसान है। हम इसे अलग तरह से देखते हैं। उम्मीदवार तेज़ी से ध्यान देने लगे हैं कि कंपनी उनकी जानकारी के साथ कैसा व्यवहार करती है, और स्पष्ट, सम्मानजनक वेरिफिकेशन अनुभव नियोक्ता ब्रांड की अच्छी छवि बनाता है। अच्छी डेटा स्वच्छता से दोबारा काम, विवाद और देरी भी घटती है, जिससे ऑनबोर्डिंग तेज़ होती है।
जो संगठन जल्दी ढल जाएँगे, वे केवल दंड से ही नहीं बचेंगे। वे ऐसी नियुक्ति प्रक्रियाएँ बनाएँगे जिन पर उम्मीदवार भरोसा करें और जिन्हें ऑडिटर सत्यापित कर सकें।
Quinfy इसे कैसे देखता है
Quinfy में हमने अपना वेरिफिकेशन प्लेटफ़ॉर्म इस विचार पर बनाया है कि गति और गोपनीयता साथ-साथ चलनी चाहिए। हमारे संचालन को ISO 27001, ISO 9001 और SOC 2 Type II प्रमाणन का समर्थन प्राप्त है, और हम सहमति, एक्सेस कंट्रोल और डेटा हैंडलिंग को शुरू से ही वेरिफिकेशन यात्रा में डिज़ाइन करते हैं। यदि आप जानना चाहते हैं कि आपकी वर्तमान स्क्रीनिंग प्रक्रिया DPDP ढाँचे के सामने कहाँ ठहरती है, तो हमारी टीम बात करने में खुशी से मदद करेगी।
यह लेख सामान्य जानकारी के लिए है और क़ानूनी सलाह नहीं है। DPDP Act आपके संगठन पर कैसे लागू होता है, इसके लिए कृपया अपने विधि सलाहकार से परामर्श लें।
लेखक के बारे में: Rajasvi, Quinfy में अंतरराष्ट्रीय बिक्री का नेतृत्व करती हैं, जो AI-नेटिव बैकग्राउंड वेरिफिकेशन कंपनी है और 45 से अधिक देशों के ग्राहकों को सेवा देती है।