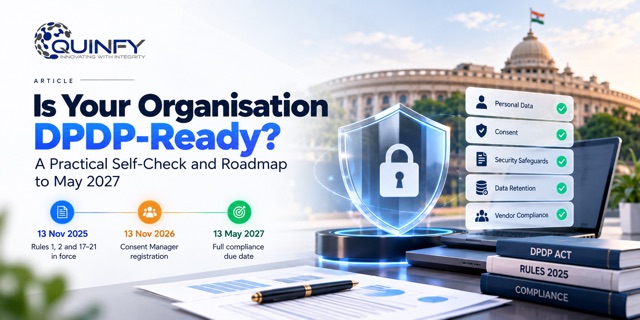
Toda contratación empieza con confianza, y toda verificación de antecedentes empieza con datos personales. Un candidato entrega documentos de identidad, domicilios, títulos académicos e historial laboral, a menudo antes incluso de conocer a su futuro jefe. Durante años, esa información circuló por los procesos de selección con muy poco control. La Digital Personal Data Protection (DPDP) Act, 2023 de India lo está cambiando.
Si tu organización contrata personas, o verifica a las personas que contratan otros, esta ley ya forma parte de tu operación diaria. A continuación encontrarás una explicación en lenguaje sencillo de lo que dice la ley, por qué importa y cómo transforma la verificación de antecedentes (BGV).
Qué es la DPDP Act, en breve
La DPDP Act es la primera ley india específica y de alcance económico general sobre datos personales digitales. Se aplica a los datos personales tratados en formato digital, o digitalizados después de su recogida, y puede alcanzar a organizaciones fuera de India cuando manejan datos de personas ubicadas en India.
La ley utiliza dos términos principales:
- Data Principal: la persona a quien pertenecen los datos. En la contratación, es el candidato o el empleado.
- Data Fiduciary: la organización que decide para qué y cómo se utilizan los datos. En la contratación, es el empleador. Los proveedores de verificación suelen actuar como Data Processors, por cuenta del empleador, lo que significa que este sigue siendo responsable de lo que ocurra con los datos.
Ya se han notificado las normas que desarrollan la aplicación de la ley, y las obligaciones entran en vigor por fases. El mensaje práctico para las empresas es sencillo: el plazo de preparación está abierto ahora, y no lo estará para siempre.
Por qué esta ley importa a los equipos de contratación
La contratación es una de las actividades que más datos manejan en cualquier empresa. Un solo expediente de verificación puede contener un número de identidad oficial, un domicilio, datos familiares, expedientes académicos, historial salarial y opiniones de empleadores anteriores. Es precisamente el tipo de información que causa un daño real cuando se maneja mal.
La ley eleva el nivel de exigencia de varias maneras que afectan directamente a la contratación:
- El consentimiento debe ser real. Debe ser libre, específico, informado e inequívoco, y otorgarse mediante una acción afirmativa clara. Una cláusula escondida en una carta de oferta es una base frágil.
- Primero, el aviso. Hay que informar a los candidatos de qué datos se recogen, para qué y cómo pueden ejercer sus derechos.
- Limitación de la finalidad. Los datos recogidos para la verificación deben usarse para la verificación, y no reutilizarse discretamente para marketing o análisis ajenos.
- Limitación del almacenamiento. Los datos personales no deben conservarse indefinidamente. Una vez cumplida la finalidad, deben eliminarse, salvo que la ley exija otra cosa.
- Medidas de seguridad. Las organizaciones deben mantener protecciones técnicas y organizativas razonables contra las brechas de seguridad.
- Notificación de brechas. Si se produce una brecha de datos personales, deben ser informados el regulador y las personas afectadas.
- Derechos de las personas. Los candidatos pueden solicitar información sobre sus datos, pedir su corrección o supresión, y acudir a un proceso de reclamación.
- Sanciones reales. No mantener medidas de seguridad razonables puede acarrear sanciones de hasta ₹250 crore, lo que convierte esto en un tema de junta directiva y no solo de TI.
Una nota sobre el "uso legítimo" en el ámbito laboral
La ley reconoce ciertas situaciones en las que los datos pueden tratarse sin un nuevo consentimiento, y los fines relacionados con el empleo son una de ellas. Esto no da a los empleadores carta blanca. La excepción está ligada a los fines laborales y a proteger al empleador de pérdidas o responsabilidades, y siguen siendo aplicables los principios de equidad, recogida mínima y seguridad. Lo más prudente es ser transparente con los candidatos y recoger solo lo que el puesto realmente requiere. Las organizaciones deben consultar a su asesoría jurídica cómo se aplica esto a sus propios procesos de contratación.
Cómo la DPDP Act cambia la verificación de antecedentes
La verificación de antecedentes se basa en recopilar y contrastar datos personales. Por eso es uno de los primeros procesos en notar el impacto. Estos son los puntos donde se nota el cambio.
1. El consentimiento pasa a ser un flujo de trabajo, no una firma
Un formulario firmado y escaneado ya no es el estándar de referencia. Los empleadores necesitan un registro de consentimiento rastreable y con marca de tiempo que muestre quién aceptó qué, cuándo y para qué verificaciones. La captura digital del consentimiento, vinculada directamente a cada solicitud de verificación, facilita mucho las auditorías.
2. La minimización de datos cambia el menú de verificaciones
No todos los puestos necesitan todas las verificaciones. Un paquete genérico de "hacerlo todo" para cada candidato es difícil de defender cuando la ley pide recoger solo lo necesario. Los paquetes basados en el riesgo, en los que una persona contratada para un puesto sénior de finanzas recibe un conjunto de verificaciones distinto al de un ejecutivo de soporte de nivel inicial, son más conformes con la normativa y más eficientes.
3. La responsabilidad sobre los proveedores es compartida
Cuando un socio de verificación trata datos por tu cuenta, sigues siendo responsable de cómo se manejan. Los equipos de contratación deberían plantear preguntas más precisas al elegir proveedor: ¿Dónde se almacenan los datos? ¿Quién puede acceder a ellos? ¿Cuánto tiempo se conservan? ¿Qué ocurre después de una brecha? Las certificaciones independientes, como ISO 27001 y SOC 2 Type II, ofrecen evidencia útil de que terceros han puesto a prueba las prácticas de seguridad de un proveedor.
4. La conservación y la eliminación necesitan un calendario
Los informes de verificación no deben quedarse para siempre en bandejas de correo y unidades compartidas. Las organizaciones necesitan plazos de conservación definidos y una forma fiable de eliminar o anonimizar los datos al terminar el plazo, incluidos los que conservan sus proveedores.
5. Los candidatos ganan una voz más fuerte
Las personas pueden preguntar qué datos se conservan sobre ellas y pedir correcciones. En la BGV esto es positivo: un registro incorrecto que señale por error a un candidato puede costarle un empleo. Un proceso que permita a los candidatos revisar y disputar los resultados mejora tanto la equidad como el cumplimiento.
6. La verificación transfronteriza requiere un cuidado adicional
Muchos empleadores verifican a candidatos que estudiaron o trabajaron en el extranjero. Trasladar datos personales a través de las fronteras plantea consideraciones adicionales, y la ley permite al gobierno restringir las transferencias a determinados países. Son esenciales unas condiciones contractuales claras con los socios de verificación y una visión mapeada de adónde fluyen los datos.
Una lista práctica de preparación para empleadores
- Mapea cada punto por el que los datos de los candidatos entran en tu proceso de contratación.
- Sustituye el consentimiento en papel o informal por un flujo de consentimiento digital y auditable.
- Redacta un aviso de privacidad breve y en lenguaje sencillo para los candidatos.
- Ajusta tus paquetes de verificación al riesgo de cada puesto.
- Revisa los contratos con proveedores: condiciones de tratamiento de datos, notificación de brechas y compromisos de eliminación.
- Define plazos de conservación y comprueba que la eliminación realmente se lleva a cabo.
- Crea una vía sencilla para que los candidatos planteen dudas o reclamaciones.
- Capacita a reclutadores y personal de RR. HH., porque la mayoría de los incidentes de datos empiezan en las personas, no en los sistemas.
El cumplimiento como ventaja en la contratación
Es tentador leer la DPDP Act solo como una carga. Nosotros lo vemos de otra manera. Los candidatos se fijan cada vez más en cómo una empresa trata su información, y una experiencia de verificación clara y respetuosa favorece la marca empleadora. Una buena higiene de datos también reduce retrabajos, disputas y retrasos, lo que agiliza la incorporación.
Las organizaciones que se adapten pronto no solo evitarán sanciones. Construirán procesos de contratación en los que los candidatos confían y que los auditores pueden verificar.
Cómo lo aborda Quinfy
En Quinfy hemos construido nuestra plataforma de verificación sobre la idea de que la velocidad y la privacidad deben ir de la mano. Nuestras operaciones cuentan con el respaldo de las certificaciones ISO 27001, ISO 9001 y SOC 2 Type II, y diseñamos el consentimiento, el control de acceso y el manejo de datos dentro del recorrido de verificación desde el principio. Si quieres revisar cómo se compara tu proceso actual de selección con el marco de la DPDP, nuestro equipo estará encantado de ayudarte.
Este artículo es solo informativo y no constituye asesoramiento jurídico. Consulta a tu asesoría jurídica sobre cómo se aplica la DPDP Act a tu organización.
Sobre la autora: Rajasvi dirige las ventas internacionales de Quinfy, una empresa de verificación de antecedentes nativa de IA que atiende a clientes en más de 45 países.