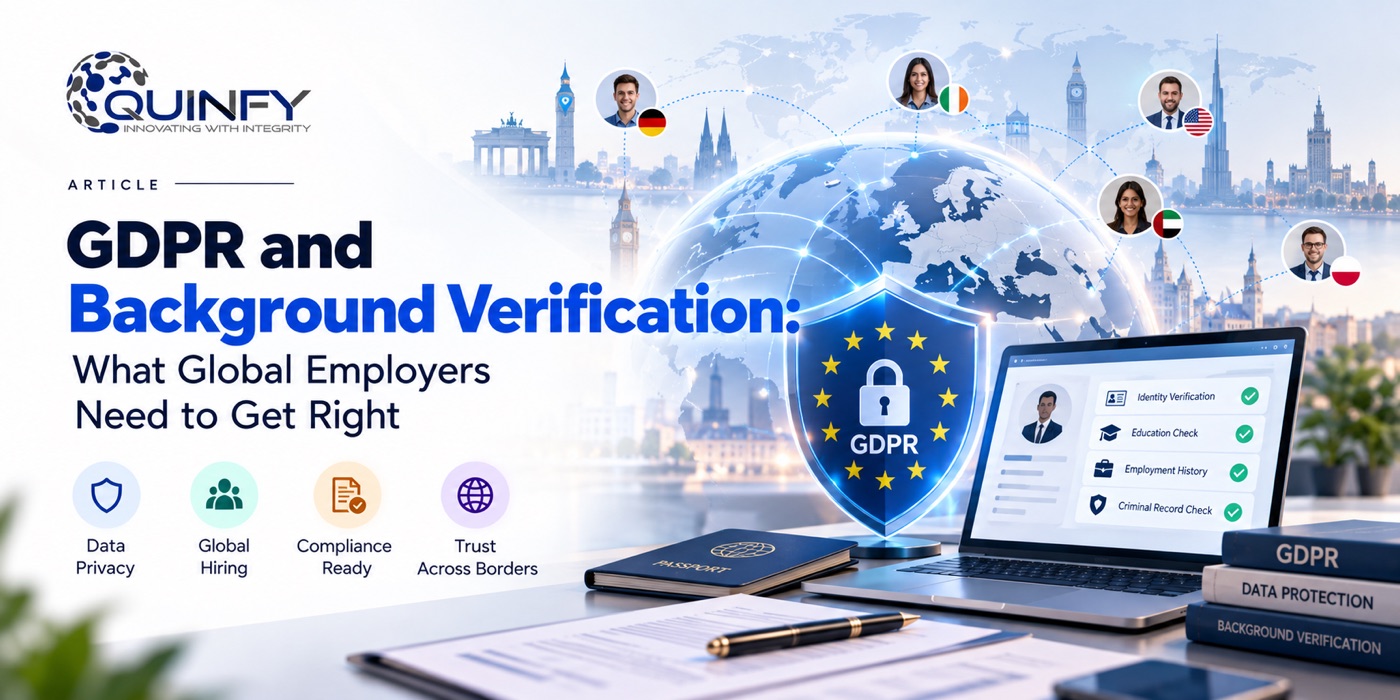
採用はグローバル化しました。ドバイの企業がドイツ在住のエンジニアを採用し、米国企業がアイルランドのコンサルタントをオンボーディングし、インドの企業がポーランドにデリバリーセンターを開設する。こうした採用のたびに、その人物の身元、学歴、職歴の確認が行われ、それぞれが欧州連合のGeneral Data Protection Regulation(GDPR)の適用対象になり得ます。
GDPRは2018年5月から施行されていますが、バックグラウンド確認(BGV)は、組織が最もつまずきやすい領域の一つです。この記事では、GDPRがスクリーニングにとって重要な理由、チェックの進め方がどう変わるのか、そして適切なコンプライアンスの進め方を解説します。
GDPRがヨーロッパの外にも及ぶ理由
GDPRは、EUに拠点を置く企業に限定されません。EUに設立された組織に適用されるほか、商品やサービスの提供、または行動の監視に関連してEU域内の人々の個人データを処理する、EU域外の組織にも適用されます。ヨーロッパにいる候補者の確認依頼については、データが移動する先々で規則が適用され得ます。
そのため、スクリーニング事業者と、それを利用する雇用主の双方が、たとえどちらもヨーロッパに拠点を持たなくても、この規則を理解しておく必要があります。
核となる考え方を分かりやすく
GDPRは、確認ファイルのあらゆる段階に適用される一連の原則に基づいています。
- 適法性、公正性、透明性。処理には有効な法的根拠が必要であり、候補者には自分のデータがどう扱われているかを伝えなければなりません。
- 目的の限定。特定のチェックのために収集したデータを、無関係な目的に再利用してはなりません。
- データの最小化。職務に関連し、必要なものだけを収集します。
- 正確性。記録は正確で、最新の状態に保たなければなりません。
- 保存の制限。データは必要以上に長く保管してはなりません。
- 完全性と機密性。適切なセキュリティでデータを保護しなければなりません。
- アカウンタビリティ。組織は、遵守していると主張するだけでなく、遵守していることを示せなければなりません。
適切な法的根拠の選択
ヨーロッパでのスクリーニングプログラムで最初に問われることの一つは、この情報を処理することがなぜ許されるのか、という点です。GDPRにはいくつかの法的根拠があり、採用で最もよく検討されるのは、法的義務、正当な利益、そして限られた場合の同意です。
雇用の場面では、同意には特別な注意が必要です。応募者が与える同意は、候補者と雇用主の間に明らかな力関係の不均衡があるため、真に自発的とは言えないかもしれないと、規制当局は以前から懸念を示してきました。そのため多くの組織は、候補者に明確な通知を行いつつ、文書化された正当な利益の評価、または法的要件に依拠しています。適切な答えは国やチェックの種類によって異なるため、現地の法的助言を受ける価値があります。
バックグラウンド確認で慎重さが求められる場面
犯罪記録チェック
有罪判決や犯罪に関する情報は、GDPRで特別な保護を受けます。一般に、その処理は公的機関の管理下で行われるか、適切な保護措置を伴うEUまたは加盟国の法律で認められていなければなりません。国によって規則は大きく異なり、職務が法的に正当化される場合にのみ、雇用主が証明書を請求できる地域もあります。「全員に犯罪歴チェックを行う」という単一のグローバルな方針は、リスクがあります。
特別な種類のデータ
健康、民族、宗教、労働組合への加入などの種類のデータには、より厳しい条件が適用されます。明確で適法な必要性がない限り、スクリーニングプロセスでこれらを収集すべきではありません。また、自由記述欄、照会先の回答、アップロードされた書類を通じて、こうしたデータが知らないうちにファイルに入り込まないようにする必要があります。
自動化された意思決定
スクリーニング結果が完全に自動化されたプロセスだけで生成され、候補者に重大な影響を及ぼす場合、GDPRはその人に、人による審査を求める権利を含む保護を与えています。AIを活用した確認も、本人の就職の見通しに影響する判断に人が実質的に関与し続ける限り、有効に活用できます。
候補者が求められること
GDPRは個人に、スクリーニングの記録に直接適用される一連の権利を与えています。
- 自分について保有されている個人データと、その利用方法に関する情報へのアクセス。
- 不正確なデータの訂正。
- 一定の状況における消去。
- 特定の状況における制限と異議申立て。
- 該当する場合のデータポータビリティ。
雇用主とその確認パートナーは、規則が定める1か月以内にこれらの請求に対応できなければなりません。そのためには、候補者のファイルのコピーがすべてどこにあるかを把握しておく必要があります。
雇用主と事業者で分担する責任
ほとんどの取り決めでは、雇用主はデータの利用目的と方法を決定する管理者であり、確認会社は雇用主の指示に従って行動する処理者です。GDPRは両者の間に、対象事項、セキュリティ対策、復処理者、個人の権利への対応支援、関係終了時のデータの削除または返却を網羅した書面による契約を求めています。
さらに2点、注意すべき事項があります。
- 漏えいの通知。個人に危険を及ぼす個人データの侵害は、一般に、不当な遅滞なく、可能な場合は72時間以内に監督機関へ報告しなければなりません。処理者は管理者に速やかに通知しなければならないため、契約でその期限を明記しておくべきです。
- 国際移転。十分性認定のない国へEUから確認データを送る場合には、標準契約条項などの承認された保護措置と、リスクの評価が必要です。海外の学位や過去の雇用主の確認では、まさにこうしたデータの移動を伴うことがよくあります。
対応を誤った場合のコスト
最も重大な違反に対して、規制当局は最大2,000万ユーロ、または全世界の年間売上高の4%のいずれか高いほうの制裁金を科すことができます。制裁金にとどまらず、実際の被害として、採用プログラムの停止、候補者の信頼の低下、従業員のデータ保護を委ねているクライアントとの難しい話し合いなどが生じ得ます。
ヨーロッパでのスクリーニングのための実践的なチェックリスト
- データの保管場所と閲覧できる人を含め、確認プロセスにおけるすべてのデータの流れを洗い出す。
- チェックの種類ごと、国ごとに、法的根拠を文書化する。
- 何かを収集する前に、明確で簡潔なプライバシー通知を候補者に提供する。
- 職務に合わせてチェックの範囲を調整し、正当化できないものは外す。
- スクリーニングが大規模な場合や、リスクの高いデータを含む場合は、データ保護影響評価を実施する。
- 適合した処理者契約を締結し、復処理者を見直す。
- 保持期間を設定し、削除が実際に行われることを確認する。
- アクセス、訂正、消去の請求に対応する簡単なプロセスを用意する。
- 多くのインシデントは人為的ミスが原因であるため、採用担当者とHRチームを教育する。
- 72時間という期限が現実的になるよう、漏えい対応計画をテストする。
プライバシーとスピードは両立できる
プライバシー規則が採用を遅らせるのではないかと懸念する雇用主もいます。私たちの経験では、むしろ逆の傾向があります。明確な同意、的を絞ったチェック、整理された記録があるプロセスでは、紛争や再チェックが減り、オンボーディングも速くなります。また、候補者は組織が自分の情報を丁寧に扱っているかどうかに気づき、それが雇用主の見方に影響します。
Quinfyがコンプライアンスに適合したグローバルなスクリーニングを支援する方法
Quinfyは、ISO 27001、ISO 9001、SOC 2 Type IIの認証に支えられて、45か国以上でバックグラウンド確認を提供しています。当社のプラットフォームは、候補者の同意、アクセス制御、データの取り扱いが確認プロセスの一部となるよう設計されています。ヨーロッパに関わるスクリーニングプログラムを構築または見直す場合は、ぜひ要件についてご相談ください。
本記事は一般的な情報提供を目的としたものであり、法的助言ではありません。要件は国や状況によって異なるため、スクリーニング方針を最終決定する前に、資格を持つ法律顧問にご相談ください。
著者について:Prathap Pは、世界中の雇用主による人材の確認を支援するAIネイティブなバックグラウンド確認企業Quinfyの、Senior Sales Managerです。